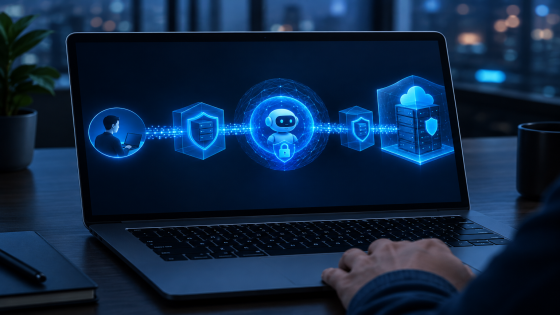
أعلنت Brave في 15 أكتوبر 2026 عن تحديث مهم لمساعدها الذكي Leo داخل المتصفح، يضيف تشفيرًا من الطرف إلى الطرف مع استخدام تقنية Oblivious HTTP والحوسبة السرية المعتمدة على عتاد محمي. الفكرة الأساسية هي أن المتصفح يشفر الرسالة قبل مغادرتها جهازك، ثم تُعالج داخل بيئة تنفيذ موثوقة لا يُفترض أن يستطيع مزود الخدمة أو مشغل الخوادم قراءة محتواها.
لكن من المهم فهم نطاق الإعلان بدقة: الحماية الجديدة مرتبطة، وفق شرح Brave، بمحادثات نموذج GLM 5.3 Flash داخل Leo، وليست بالضرورة وصفًا لكل نماذج المساعد أو كل ميزاته.
ما الذي تغير في Brave Leo؟
كانت خصوصية Leo تعتمد سابقًا على مجموعة من السياسات والإجراءات، مثل عدم الحاجة إلى تسجيل الدخول وعدم الاحتفاظ بالمحادثات على خوادم Brave وفق ما توضحه الشركة. أما التحديث الجديد فيضيف طبقة تشفير وإثبات تقني تهدف إلى تقليل الحاجة إلى الثقة في وعود مزود الخدمة وحدها.
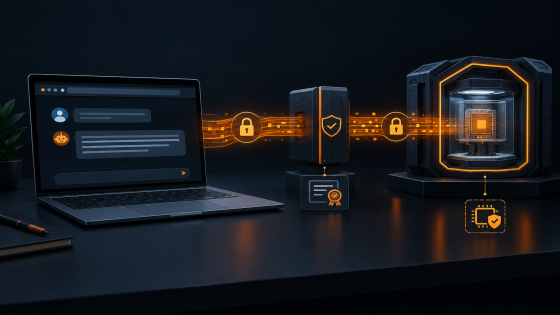
تقول Brave إن المتصفح لا يرسل نص السؤال بصيغته المقروءة. بدلًا من ذلك، يحصل المتصفح أولًا على مفتاح تشفير مرتبط ببيئة تشغيل موثقة، ثم يستخدمه لتشفير السؤال وأي صفحة يشاركها المستخدم مع Leo. ولا يُفترض أن يستطيع فك التشفير إلا الكود الذي يعمل داخل تلك البيئة.
كيف يعمل التشفير من الطرف إلى الطرف؟
في الاستخدام التقليدي لخدمات الذكاء الاصطناعي، قد يُشفّر الاتصال أثناء انتقاله عبر الإنترنت، لكن الخادم يستطيع عادةً قراءة الرسالة بعد وصولها لمعالجتها. أما التشفير من الطرف إلى الطرف فيهدف إلى إبقاء المحتوى مشفرًا حتى يصل إلى الجهة النهائية التي ستعالجه.
في تصميم Leo المعلن، يبدأ التشفير داخل متصفح Brave قبل إرسال الطلب. ويشمل ذلك نص المحادثة والسياق الذي يختاره المستخدم من صفحة الويب. بعد ذلك تنتقل البيانات المشفرة إلى بيئة التنفيذ الموثوقة، حيث تُفك داخل ذاكرة محمية وتُعالج بواسطة النموذج.
وتقول Brave إن الرد يُرسل مشفرًا أيضًا، بحيث يفك المتصفح محتواه على جهاز المستخدم. كما تشير الشركة إلى أن كل طلب جديد يستخدم مفتاحًا مؤقتًا، مع إعادة تشفير سجل المحادثة عند إرسال رسالة لاحقة.
ما دور Oblivious HTTP؟
لا يكفي تشفير محتوى الرسالة وحده لحماية الخصوصية؛ فقد يستطيع الطرف الذي يستقبل الطلب معرفة عنوان IP الخاص بالمستخدم. هنا يأتي دور Oblivious HTTP أو OHTTP، وهو معيار مصمم لفصل هوية المرسل عن محتوى الطلب.
بحسب التصميم الذي شرحته Brave، يعمل خادم Brave AI Gateway كوسيط يمرر الطلب المشفر. يستطيع هذا الوسيط معرفة عنوان IP للمستخدم لأنه يستقبل الاتصال، لكنه لا يستطيع قراءة محتوى الرسالة. وفي المقابل، تصل الرسالة إلى بيئة التنفيذ لدى NEAR AI من دون عنوان IP الأصلي للمستخدم، بينما تستطيع البيئة الموثوقة فك تشفير الطلب ومعالجته.
| الجهة | ما يمكنها معرفته وفق تصميم Brave | ما لا يفترض أن تراه |
|---|---|---|
| متصفح Brave | المحادثة قبل تشفيرها على جهاز المستخدم | لا ينطبق؛ المتصفح هو نقطة التشفير والفك |
| Brave AI Gateway | عنوان IP والطلب المشفر | نص السؤال والصفحة المرسلة |
| بيئة TEE لدى NEAR AI | المحتوى بعد فك تشفيره داخل البيئة | عنوان IP الأصلي للمستخدم |
| مشغل الخوادم أو البنية السحابية | بيانات البنية التحتية اللازمة للتشغيل | المحادثة، وفق ادعاء الحوسبة السرية |
ما المقصود بالحوسبة السرية؟
الحوسبة السرية هي معالجة البيانات داخل بيئة معزولة ومدعومة بميزات أمنية في العتاد. وتعرف هذه البيئة باسم Trusted Execution Environment أو TEE. الهدف هو حماية البيانات أثناء استخدامها، وليس فقط أثناء تخزينها أو انتقالها عبر الشبكة.
توضح Brave أن نموذج GLM 5.3 Flash يعمل داخل بيئة تجمع بين حماية معالج Intel TDX وميزات الحوسبة السرية في وحدات معالجة الرسوميات من Nvidia. ووفق الشركة، تساعد هذه العزلة على منع مشغل البنية السحابية أو مزود النموذج أو مسؤولي الخوادم من رؤية الذاكرة التي تحتوي على المحادثة أثناء المعالجة.
هذه النقطة مهمة لأن تشفير الاتصال وحده لا يحمي البيانات عندما تكون قيد الاستخدام داخل الخادم. أما TEE فتضيف طبقة حماية للمرحلة التي يحتاج فيها النموذج إلى قراءة السؤال وتوليد الرد.
ما معنى «إثبات» البيئة الموثوقة؟
لا تعتمد الفكرة على تشغيل الكود داخل بيئة محمية فقط، بل على التحقق من أن البيئة تشغل الكود والنموذج المتوقعين. تقول Brave إن نظام التحقق يفحص شهادات العتاد، ومصدر بعض البرمجيات، وسجلات البناء، ومفتاح التشفير المرتبط بالبيئة، إضافة إلى النموذج المطلوب تشغيله.
إذا نجحت الفحوص، يحصل المتصفح على المفتاح اللازم لتشفير الطلب. وإذا فشلت، تقول Brave إن النظام لا يمنح المفتاح ولا يمرر الرسالة. وتصف الشركة هذا الأسلوب بأنه «خصوصية قابلة للتحقق» بدل الاكتفاء بسياسة مكتوبة أو وعد بعدم تسجيل المحادثات.
مع ذلك، يجب التمييز بين أمرين: الإعلان يشرح آلية التحقق التي طورتها Brave، لكنه لا يعني تلقائيًا أن كل مستخدم سيتحقق بنفسه من كل خطوة أو أن النظام خالٍ من جميع المخاطر. سلسلة الثقة تشمل العتاد، وبرمجيات البيئة، وأدوات التحقق، وسجلات البناء، ومفاتيح التشفير.
ما الذي يستطيع المستخدم التحقق منه؟
- اختيار نموذج GLM 5.3 Flash داخل Leo، إذا ظهر الخيار في إصدار Brave المستخدم.
- مراجعة الإعلان الرسمي والشفرة المصدرية التي تشير Brave إلى نشرها لمكونات العميل والبوابة وأدوات التحقق.
- الانتباه إلى أن الميزة قد تكون مرتبطة بإصدارات Release أو Beta أو Nightly، وقد يختلف ظهورها حسب الإصدار والمنصة وتوقيت التوزيع.
- عدم اعتبار وجود رمز أو تسمية للخصوصية دليلًا مستقلًا كافيًا من دون مراجعة ما تثبته آلية التحقق فعليًا.
وتذكر Brave أن التحقق يتم حاليًا عبر البوابة، بينما تخطط لاحقًا لنقل مزيد من خطوات التحقق إلى المتصفح نفسه، بما في ذلك التحقق المباشر من شهادات العتاد. هذا يعني أن بعض عناصر التصميم المعلن تمثل هدفًا مستقبليًا وليست كلها مطبقة بالطريقة النهائية بعد.
هل يعني ذلك أن كل محادثات Leo أصبحت مشفرة شاملًا؟
ليس من الدقيق تعميم العبارة على كل استخدامات Leo. الإعلان يحدد الحماية الجديدة لمحادثات النموذج GLM 5.3 Flash داخل بيئة NEAR AI، كما يشير إلى أن النموذج في مرحلة تجريبية. لذلك ينبغي للمستخدم التأكد من النموذج المحدد والميزة الظاهرة في نسخته من Brave قبل افتراض أن المحادثة تستخدم المسار المشفر نفسه.
كذلك لا تلغي هذه الحماية مخاطر مشاركة معلومات شديدة الحساسية، مثل كلمات المرور أو مفاتيح الاسترداد أو الوثائق التي لا تريد إرسالها إلى أي خدمة ذكاء اصطناعي. التشفير يحمي مسار البيانات والبيئة المعلنة، لكنه لا يجعل استخدام الذكاء الاصطناعي مناسبًا لكل نوع من المعلومات.
الخلاصة
يمثل تحديث Brave Leo بالتشفير الشامل انتقالًا من الاعتماد على سياسات الخصوصية إلى تصميم يحاول إثبات ما يحدث للبيانات تقنيًا. يجمع التحديث بين التشفير من الطرف إلى الطرف، وفصل عنوان IP عن محتوى الطلب عبر Oblivious HTTP، ومعالجة المحادثة داخل بيئة حوسبة سرية.
القيمة الأهم للمستخدم هي معرفة أن الحماية، وفق إعلان Brave، مصممة لتعمل قبل مغادرة الرسالة الجهاز وأثناء معالجتها. أما الحكم النهائي على التطبيق العملي فيتطلب مراجعة الإصدارات المتاحة، والشفرة المفتوحة، وسجلات التحقق، وتجارب مستقلة لا تكتفي بادعاءات الشركة.
أسئلة شائعة
هل يحتاج Brave Leo إلى حساب لاستخدام التشفير الجديد؟
تقول Brave إن Leo لا يتطلب حسابًا أو تسجيل دخول للاستخدام، لكن توفر الميزة نفسها قد يعتمد على الإصدار والنموذج المحدد داخل المتصفح.
هل يستطيع Brave قراءة محادثة Leo المشفرة؟
وفق التصميم المعلن، يستطيع Brave Gateway رؤية عنوان IP والبيانات المشفرة، لكنه لا يفترض أن يستطيع قراءة نص المحادثة.
هل يخفي Oblivious HTTP عنوان IP عن جميع الأطراف؟
لا. الوسيط الذي يمرر الطلب قد يرى عنوان IP، بينما يفترض ألا يراه الطرف الذي يفك تشفير المحتوى. الهدف هو عدم جمع عنوان IP ونص المحادثة لدى جهة واحدة.
هل التشفير الجديد متاح لكل نماذج Leo؟
الإعلان يربط الميزة بنموذج GLM 5.3 Flash، لذلك لا ينبغي افتراض شمولها لكل النماذج دون التحقق من إعدادات الإصدار المستخدم.
المصادر الرسمية والمراجع
آخر مراجعة: undefined