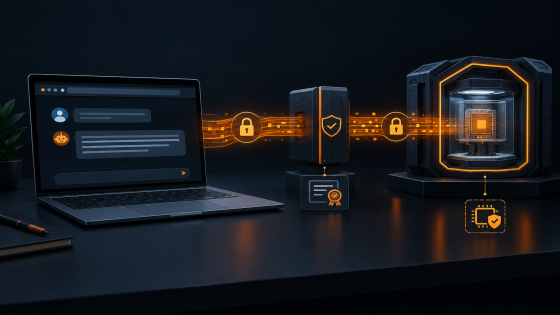
أصبح Brave Leo قبل وبعد التحديث مختلفا بشكل واضح من ناحية حماية المحادثات. قبل التغيير، كانت الخصوصية تعتمد بدرجة كبيرة على سياسات Brave وNEAR AI وعدم تسجيل الطلبات، مع تشغيل النموذج داخل بيئة حوسبة سرية. أما بعد تحديث 15 أكتوبر 2026، فأصبحت محادثات نموذج GLM 5.3 Flash مشفرة من جهاز المستخدم إلى بيئة التنفيذ الموثوقة، مع فصل عنوان IP عن محتوى الرسالة واستخدام التحقق التشفيري قبل تسليم مفتاح فك التشفير.
هذا لا يعني أن كل وظائف Leo أصبحت مشمولة تلقائيا بالمستوى نفسه، إذ يركز التحديث الحالي على المحادثات التي تستخدم نموذج GLM 5.3 Flash، بينما تعمل Brave على توسيع الوضع الخاص إلى مزيد من النماذج والميزات.
Brave Leo قبل التحديث: حماية قوية لكنها تعتمد على الثقة
في المرحلة السابقة، كانت Brave تقدم Leo باعتباره مساعدا يحترم الخصوصية. لم يكن المستخدم مطالبا بإنشاء حساب لاستخدام الدردشة، كما أشارت الشركة إلى عدم تسجيل عنوان IP وعدم الاحتفاظ بالمحادثات على خوادمها أو خوادم مزود النموذج بعد توليد الرد. وكانت محادثات Premium تستخدم رموزا قابلة للفصل حتى لا ترتبط تفاصيل الدفع بالمحادثة.
في نوفمبر 2025، أضافت Brave الحوسبة السرية إلى البنية الخلفية. كان نموذج الذكاء الاصطناعي يعمل داخل بيئة تنفيذ موثوقة أو TEE، وهي منطقة معزولة عتاديا يفترض أن تمنع مشغلي البنية التحتية من قراءة البيانات أثناء المعالجة.
لكن الفرق المهم أن الطلبات كانت تمر عبر خوادم Brave مع تشفير أثناء النقل، وكانت ضمانات الخصوصية تعتمد جزئيا على سياسات عدم التسجيل والحذف بعد إنشاء الرد. كما كانت خوادم Brave تتحقق من دليل بيئة التنفيذ وتعرض نتيجة التحقق للمستخدم. بعبارة أخرى، كانت الحماية السابقة جيدة، لكنها تطلبت من المستخدم أن يثق في أن السياسات وآلية التحقق تعمل كما هو معلن.
Brave Leo بعد التحديث: ما الذي تغير فعليا؟
التحديث الجديد ينقل الخصوصية من مستوى الوعود والسياسات إلى مستوى تشفيري يمكن التحقق منه بدرجة أكبر. قبل مغادرة الطلب لجهازك، يقوم المتصفح بتشفير الرسالة وأي صفحة تشاركها مع Leo باستخدام معيار Oblivious HTTP، وبمفتاح لا يحصل عليه إلا رمز يعمل داخل بيئة TEE اجتازت الفحوص المطلوبة.
إذا فشل التحقق من البيئة أو من الكود أو من النموذج المحدد، فلا يتم تسليم مفتاح التشفير ولا تمرير الرسالة. وبهذا لا يفترض النظام مسبقا أن الخادم جدير بالثقة؛ بل يجعل نجاح التحقق شرطا سابقا لإرسال المحادثة.
| العنصر | قبل التحديث | بعد التحديث |
|---|---|---|
| حماية البيانات أثناء النقل | تشفير أثناء انتقال الطلب إلى الخدمة | تشفير من المتصفح إلى بيئة TEE قبل مغادرة الجهاز |
| قراءة Brave للمحتوى | تعتمد الحماية على عدم التسجيل والسياسات المعلنة | بوابة Brave تمرر رسالة مشفرة ولا ترى محتواها |
| التحقق من بيئة التنفيذ | تتحقق منه بنية Brave وتعرض النتيجة للمستخدم | يصبح اجتياز التحقق شرطا لتسليم مفتاح التشفير |
| عنوان IP | توجد حماية خصوصية سابقة وعدم تسجيل معلن | بوابة Brave ترى عنوان IP، بينما لا ترى NEAR AI العنوان مع محتوى الرسالة |
| النموذج المشمول | نماذج Leo المختلفة بحسب الإعداد والتوفر | GLM 5.3 Flash في وضع المحادثة المشفرة حاليا |
كيف تعمل بوابة الذكاء الاصطناعي في المسار الجديد؟
تلعب Brave AI Gateway دور الوسيط أو المرحّل، وليس دور الجهة التي تفك تشفير المحادثة. يرى هذا المرحّل عنوان IP القادم من جهازك، لكنه يستقبل نصا مشفرا لا يستطيع قراءة محتواه. بعد ذلك يزيل عنوان IP ويمرر الرسالة المشفرة إلى بيئة NEAR AI تحت حساب Brave، ولذلك لا تحصل بيئة الذكاء الاصطناعي على عنوانك الحقيقي.
النتيجة هي فصل معلومتين كان من السهل جمعهما في خدمة تقليدية: من أرسل الطلب وماذا كتب في الطلب. بوابة Brave تعرف المصدر الشبكي، لكنها لا تعرف النص. أما بيئة TEE فتستطيع فك التشفير ومعالجة المحادثة، لكنها لا تعرف عنوان IP الخاص بالمستخدم.
هذا الفصل لا يجعل المستخدم مجهولا أمام كل عناصر الإنترنت، ولا يمنع مزود الاتصال أو المتصفح من امتلاك معلومات شبكية خارج مسار Leo. لكنه يقلل قدرة جهة واحدة داخل سلسلة الخدمة على ربط هوية المستخدم بمحتوى محادثته.
ما المقصود بالحوسبة السرية في Brave Leo؟
الحوسبة السرية تحمي البيانات أثناء استخدامها، وليس فقط أثناء تخزينها أو انتقالها. في حالة Leo، تعمل المحادثة داخل ذاكرة محمية في بيئة تعتمد على Intel TDX ومعالجة رسومية ذات حماية عتادية من Nvidia، وفقا لشرح Brave.
المعنى العملي أن المضيف السحابي ومشغل البنية التحتية وموفر النموذج لا يفترض أن يستطيعوا قراءة محتوى المحادثة من خارج البيئة المعزولة. لكن الحماية لا تقوم على العتاد وحده؛ فالنظام يربطها بعملية تحقق من شهادات العتاد، ونسخ الكود المبنية من المصدر، والنموذج الذي يفترض أن يجيب المستخدم.
كما يمكن للنموذج إجراء البحث من داخل بيئة التنفيذ السرية. وعندما يحتاج إلى معلومات من الويب، يخرج طلب البحث من داخل TEE بدلا من فك المحادثة في متصفح المستخدم أو لدى مرحّل خارجي، مع استخدام طبقة بحث Brave المعلنة بأنها تعمل بخيار عدم الاحتفاظ بالبيانات.
هل أصبح Brave Leo مشفرا بالكامل بلا أي تحفظات؟
الإجابة الأدق: أصبح مسار محدد من محادثات Leo مشفرا من الطرف إلى بيئة TEE الموثقة، وليس كل استخدامات المساعد بالضرورة. كما أن التحديث الحالي لا يلغي جميع نقاط الثقة.
- المحادثات المشمولة ترتبط حاليا بنموذج GLM 5.3 Flash.
- تنفيذ التحقق يتم حاليا عبر بوابة Brave، بينما تخطط الشركة لنقل التحقق تدريجيا إلى المتصفح نفسه.
- بيئة TEE تستطيع معالجة الرسالة بعد فكها داخل العزل؛ لذلك تظل سلامة الكود والنموذج والتصديق العتادي مهمة.
- التشفير لا يحمي المستخدم إذا أدخل بنفسه معلومات حساسة في نافذة غير مشمولة بالوضع المشفر أو استخدم ميزة مختلفة.
لذلك فإن مقارنة حماية بيانات Leo لا ينبغي أن تختصر في عبارة “تشفير شامل”. التحسن الحقيقي يتكون من عدة طبقات: تشفير قبل مغادرة الجهاز، مرحّل يفصل عنوان IP عن المحتوى، تحقق من بيئة التنفيذ، ومعالجة داخل ذاكرة محمية.
هل يناسب التحديث المحادثات الخاصة؟
إذا كنت تستخدم Leo لشرح مستند شخصي أو مناقشة موضوع صحي أو تلخيص نص عمل داخلي، فإن التحديث يقدم حماية أقوى من النموذج السابق لأن الاعتماد على عدم التسجيل لم يعد الطبقة الوحيدة التي تمنع قراءة المحتوى. ومع ذلك، لا ينبغي اعتبار الخدمة بديلا عن إدارة البيانات الحساسة داخل المؤسسات أو عن مراجعة سياسات العمل والامتثال القانوني.
للاستفادة من خصوصية Brave Leo، اختر النموذج المشمول بالتشفير عندما يظهر في إعدادات Leo، وتحقق من وجود مؤشر الوضع الخاص، وحدد المعلومات التي تحتاج فعلا إلى مشاركتها. كما يفضل تجنب إرسال كلمات المرور أو مفاتيح الوصول أو أرقام الوثائق حتى مع وجود طبقات تشفير قوية.
الخلاصة
قبل تحديث 15 أكتوبر 2026، كانت حماية Leo تعتمد على تشفير النقل، وعدم التسجيل، وتشغيل النموذج داخل بيئة سرية مع تحقق تديره بنية Brave. بعد التحديث، أصبح متصفح Brave يشفر الطلب قبل إرساله، ولا يحصل على مفتاح التشفير إلا بعد التحقق من بيئة التنفيذ، بينما تفصل بوابة الذكاء الاصطناعي بين عنوان IP ومحتوى المحادثة.
هذا يجعل Brave Leo قبل وبعد التحديث مقارنة بين خصوصية قائمة على السياسات وخصوصية تضيف إليها آليات تشفير وتحقق قابلة للمراجعة. لكنه ليس ضمانا مطلقا لكل وظائف Leo، لأن الوضع الجديد يبدأ بنموذج محدد وتظل بعض عناصر التحقق في بوابة Brave إلى أن تنتقل مباشرة إلى المتصفح.
أسئلة شائعة
هل ترى Brave محتوى محادثات Leo المشفرة؟
بحسب التصميم المعلن، ترى بوابة Brave عنوان IP لكنها لا ترى نص الرسالة، لأن الطلب يصل إليها مشفرا وموجها إلى بيئة TEE.
هل يشمل التشفير كل نماذج Leo؟
التحديث المعلن يخص محادثات نموذج GLM 5.3 Flash، بينما تخطط Brave لإضافة مزيد من النماذج والميزات إلى الوضع الخاص.
هل يخفي التحديث عنوان IP عن الجميع؟
لا. بوابة Brave ترى عنوان IP أثناء أداء دور المرحّل، لكنها لا ترى محتوى المحادثة. أما بيئة NEAR AI التي تعالج النص فلا تحصل على عنوان IP الحقيقي بحسب المسار المعلن.
هل يمكن اعتبار Leo بديلا عن التشفير المحلي الكامل؟
ليس تماما؛ فالمعالجة تتم داخل بيئة سحابية سرية بعد فك التشفير داخل TEE. الميزة هنا هي تقليل الثقة المطلوبة في مشغل الخادم والتحقق من البيئة والكود، وليس تشغيل النموذج بالكامل على جهازك.
آخر مراجعة: undefined